


Отравление бесплатным сыром: чем грозит использование публичных Wi‑Fi и USB‑зарядок

Наши гаджеты нуждаются в двух подключениях — к интернету и к зарядному устройству. И как нарочно тут и там встречаются бесплатные сети Wi‑Fi и разъемы для подзарядки всех популярных гаджетов. Но к сожалению, удобство далеко не всегда оказывается безопасным: использование и того и другого может привести к взломам и утечкам данных. Можно ли от этого защититься?
Публичный Wi-Fi: открытая опасность
Мы быстро привыкаем к хорошему. Раньше поездка в метро или на электричке означала, что о стабильном подключении к интернету приходилось забыть. Сейчас у москвичей есть бесплатный Wi-Fi MT_FREE, и никого не удивляет, что можно спокойно смотреть видео с «Ютуба» или переписываться в мессенджерах, пока поезд летит по подземным тоннелям.
Привычное кажется безопасным. Мы спокойно подключаемся к вайфаю в торговом центре, ресторане, кафе, в гостинице на зарубежном курорте. Ну в самом деле, что может произойти? Мы же просто листаем ленту в соцсети.
Но нет. В реальной жизни все совсем не так красиво и безопасно. Вот какие опасности подстерегают беспечных любителей публичных вайфаев.
Перехват трафика
Открытые сети вайфай, к которым можно подключиться без пароля, передают данные в открытом виде, то есть без шифрования. Это значит, что любой может перехватить их, если у него появится такое желание.
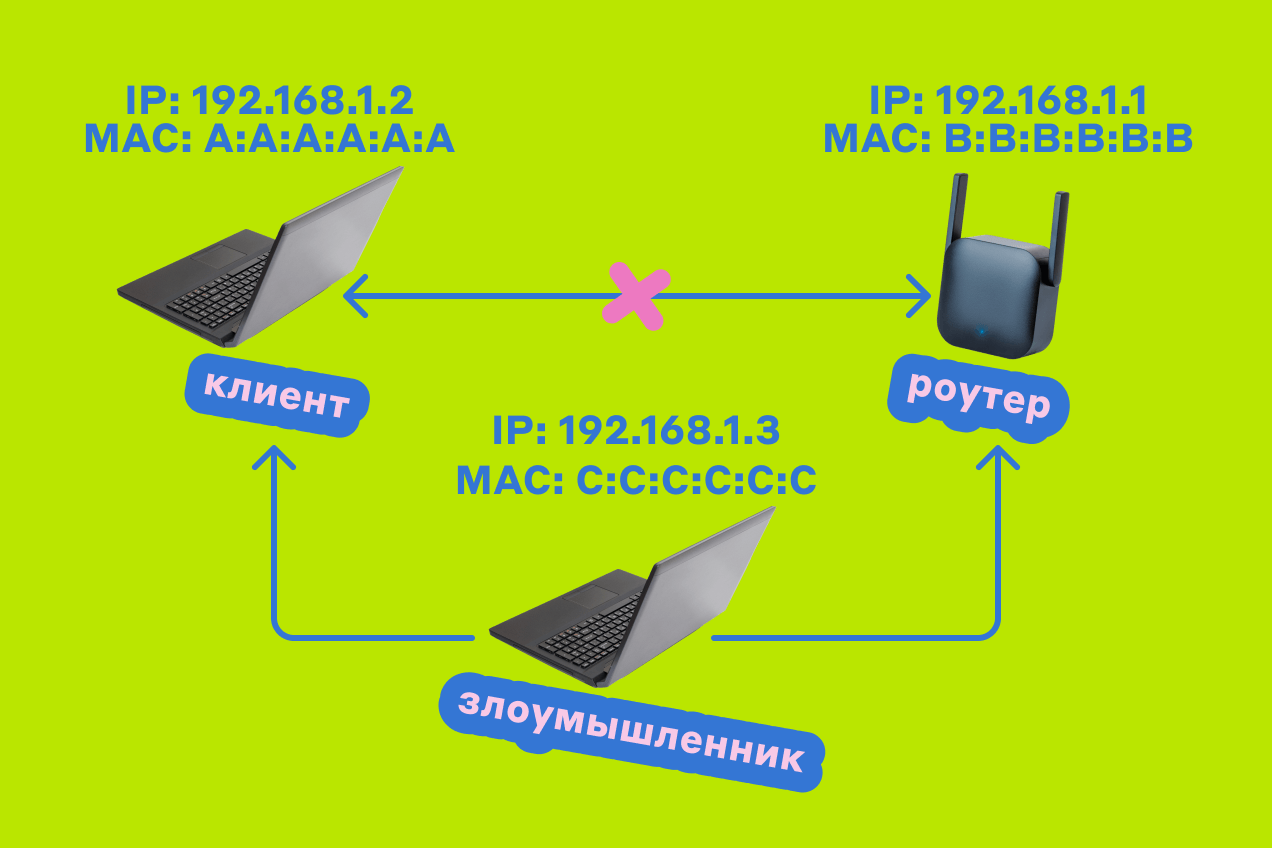
Злоумышленник может прослушивать радиоэфир и перехватить весь трафик между вами и роутером. Особенно просто это сделать в сети, не требующей авторизации
Установив специальные программы для прослушивания радиоэфира, хакеры могут найти среди пакетов, которые «летают» между вашим устройством и точкой доступа, личные данные, пароли, логины, номера кредитных карт и даже фото, которые вы не хотели бы показывать посторонним. Шпионский софт может быть установлен на взломанный роутер или точку доступа и отправлять собранную информацию на сервер киберзлодея.
И эта проблема касается не исключительно открытых сетей, доступ к которым не требует пароля. Давайте представим, что взломанный роутер стоит в гостинице, а для подключения к вайфаю требуется ввести фамилию гостя и номер комнаты.
После успешной авторизации гостя переадресовывают на специальную страницу гостиницы, где ему предлагаются различные услуги, а на видном месте висит предупреждение о необходимости обновить ПО на устройстве, потому что гость использует устаревшую небезопасную версию.
Гость следует рекомендации и устанавливает обновление. Оно на самом деле оказывается вредоносным ПО, которое собирает сохраненные пароли, записывает нажатия клавиш, делает снимки экрана и отправляет все это заинтересованным лицам.
Если вы думаете, что это вымысел, вынуждены разочаровать: именно так действовали организаторы шпионской кампании DarkHotel, жертвами которой в течение семи лет становились бизнесмены и высокопоставленные лица, которые останавливались в азиатских отелях премиум-класса.
Подмена DNS
Даже если вы не топ-менеджер крупной компании, риск при использовании публичного вайфая для вас остается. Например, в 2019 году в Бразилии были взломаны около 180 тыс. Wi-Fi-роутеров. Хакеры подменили в них настройки DNS, указав свои сервера имен. DNS-сервер, который указали в настройках хакеры, выдавал вместо настоящих адресов поддельные. Так преступники могли заменять рекламные баннеры на сайтах собственными, показывать пользователям фальшивые сайты по «правильному» адресу и атаковать устройства, подключенные к роутеру, с использованием вредоносного ПО.
DNS (от англ. Domain Name System, то есть «система доменных имен») — это своего рода адресная книга интернета, в которой хранится информация о том, какой IP‑адрес у того или иного сайта. К примеру, DNS позволяет браузеру узнать, что сайт mvideo.ru размещается на IP-адресе
Вот как это может выглядеть для обычного пользователя. Представьте, что вы собрались купить в «М.Видео» кофемашину. Вы вводите в строке браузера «mvideo.ru», браузер обращается к DNS-серверу, чтобы выяснить IP-адрес нашего сайта, но DNS-сервер хакеров вместо адреса настоящего магазина подставляет IP фальшивой страницы. Вы заходите на нее, находите нужную вам модель, оплачиваете, указываете данные для доставки… И теряете деньги, а возможно, еще и данные банковской карты. Ведь платежный шлюз также может быть создан хакерами.
Разумеется, просто сделать визуальную копию mvideo.ru недостаточно, потому что у настоящего сайта имеется SSL-сертификат, скопировать который на подделку не получится.
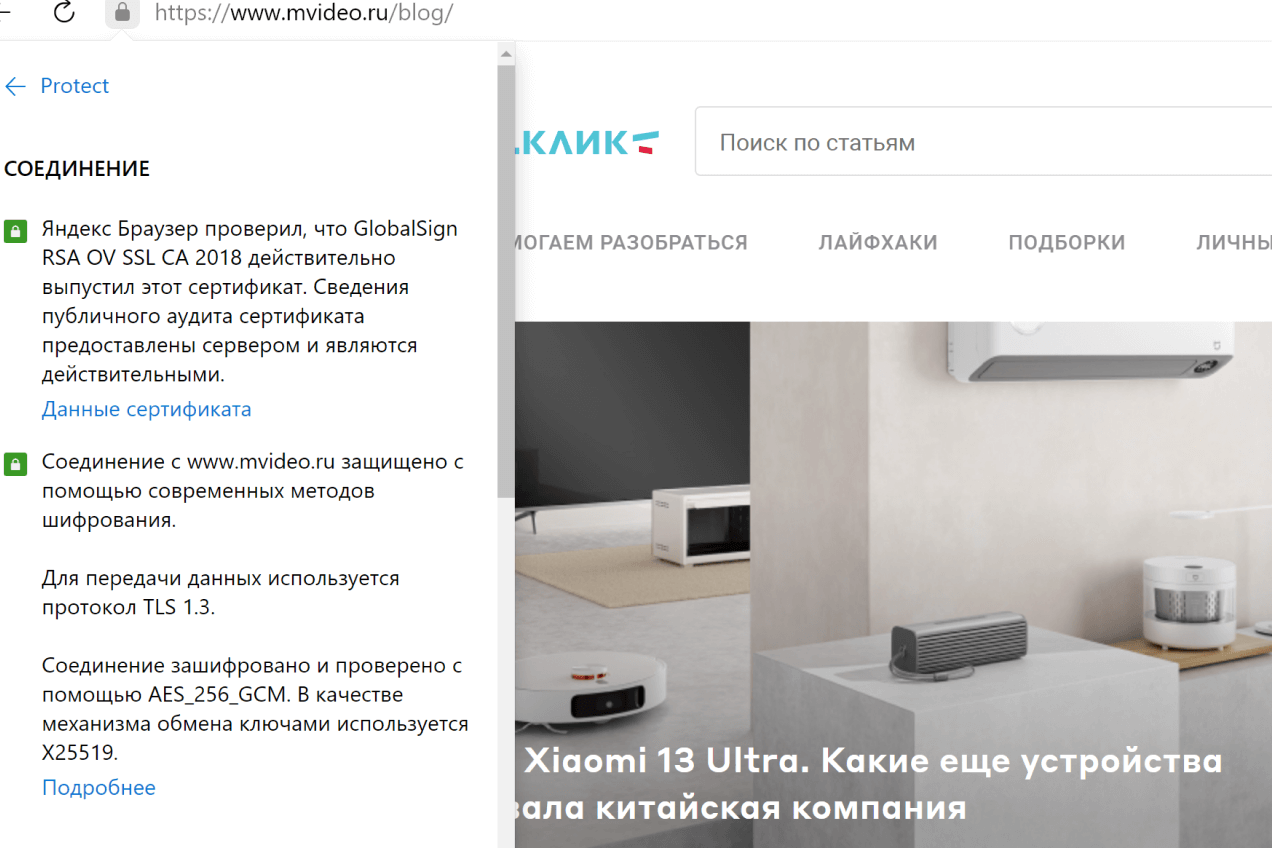
Проверить сертификат можно, нажав в браузере на замочек в адресной строке
Но всегда остается возможность зарегистрировать домен «mvideо.ru», в котором буква «о» будет не латинская, а русская, или вместо нее вставят вовсе какой-то похожий по начертанию Unicode-символ. Затем выпускается бесплатный SSL-сертификат для этого домена (например, на сервисе Let’s Encrypt) и настраивается переадресация. Тогда подключившийся к взломанному роутеру пользователь точно не заметит, что он не на подлинном сайте, а на поддельном.
Фальшивая точка доступа
Но даже если администраторы публичного Wi-Fi идеально выполняют свою работу, в частности, своевременно устанавливают все обновления и разрешают только шифрованные подключения, опасность атаки на пользователей, подключившихся к публичной сети, сохраняется. Провести ее можно, например, с помощью фальшивой точки доступа со специальной прошивкой. С ними злоумышленник может провести атаку типа KARMA.
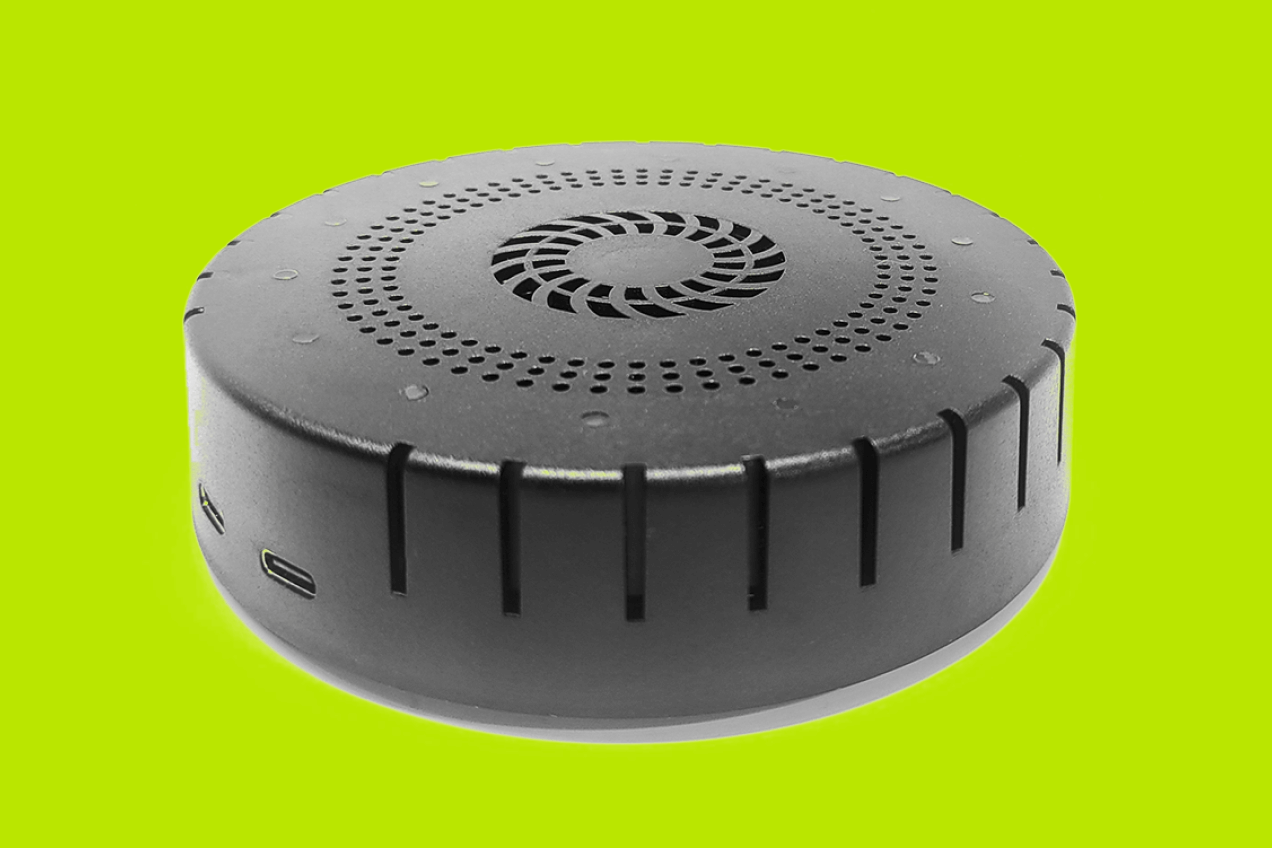
Об одном из таких устройств — WiFi Coconut, — мы рассказывали в статье, посвященной хакерским девайсам
KARMA (Karma-jacking) — это атака, основанная на злоупотреблении функцией автоматического подключения к публичной Wi-Fi-сети. Суть атаки состоит в том, что злоумышленник создает фиктивную точку доступа, которая имитирует настоящую, например, MT_FREE.
Большинство устройств автоматически подключаются к «знакомой» Wi-Fi-сети. Благодаря этому владелец фальшивой точки может перехватывать трафик между подключившимися клиентскими устройствами и интернетом, собирать логины, пароли и другие конфиденциальные данные. Еще злоумышленник может проводить атаки типа «человек посередине» (Man-in-the-Middle, MITM), подменяя содержимое страниц, перехватывая почту и выполняя другие опасные вещи.
Еще по теме
Как защититься
Самый безопасный формат взаимодействия с публичным Wi-Fi — отказаться от его использования, особенно если вы работаете с конфиденциальной информацией, гостайной и другими ценными данными и тем более если вы занимаете ответственный пост и информация на ваших устройствах представляет особую ценность для взломщиков.
Но мы живем в реальном мире и понимаем, что в некоторых случаях без Wi-Fi не обойтись. А защититься помогут следующие советы:
1. Избегайте подключения к незапароленным сетям, поскольку в этом случае все данные передаются в открытом виде и могут быть перехвачены. Если других вариантов нет, работайте только при включенном VPN, а чтобы не произошло незапланированных утечек информации, обязательно включите Kill Switch — так называется функция в VPN-клиентах, которая полностью блокирует передачу данных в интернет при потере соединения с VPN-сервером. Если в вашем VPN-клиенте нет такой функции, на компьютерах с Windows, Linux или macOS можно настроить ее вручную, но это тема для отдельного материала.
2. Обязательно регулярно обновляйте антивирусное ПО и операционную систему на своих устройствах. Отключение автоматических обновлений, которое по разным соображениям практикуют некоторых пользователи, — прямая дорога к попаданию в ботнет или заражению устройства вредоносным ПО.
3. Отключите автоматическое подключение к Wi-Fi-сетям. Это защитит вас от атаки KARMA и фальшивых точек доступа.
4. Для всех своих учетных записей включите двухфакторную аутентификацию. Тогда, даже если ваши логины и пароли попадут к преступникам, те не смогут перехватить контроль над почтой, соцсетями и другими вашими ресурсами. Этот совет относится не только и не столько к Wi-Fi, сколько к обязательным мерам обеспечения безопасной работы в интернете.
Разъемы-взломщики
Когда наш гаджет жалобно просит подключить его к зарядке или со стоном вырубается, все мысли у нас только о том, как бы его подзарядить, ведь чаще всего заряд аккумулятора кончается в самый неподходящий момент. Именно поэтому у активных пользователей мобильных устройств глаз наметан, и везде, где есть розетки, они занимают места рядом с ними.
Появление зарядных USB-разъемов в аэропортах, торговых центрах, общественном транспорте и других публичных местах делает проблему подзарядки менее острой, но создает другую: при подключении к публичной зарядке ваше устройство может быть взломано.
Да, именно так. Вы подключаетесь к USB-разъему в торговом центре своим кабелем, и пока ваш смартфон накапливает электрические силы, в него проникает вредоносное ПО, а ваши файлы, фотографии и сообщения в мессенджерах копируются к злоумышленникам. Как такое возможно?
Давайте снова вспомним нашу статью о хакерских девайсах и кабель O.MG Elite. Тот самый, который выглядит как обычный кабель, но внутри имеет Wi-Fi-чип и чрезвычайно мощную начинку, с помощью которой можно сделать с ноутбуком или смартфоном практически что угодно.
Представим, что некий специалист соорудил на базе начинки от кабеля O.MG «переходник», который вставляется в USB-порт, снаружи выглядящий как обычный разъем USB Type-A. Этот умелец приходит в публичное место, незаметно устанавливает свои «переходники» во все порты публичной зарядки, садится неподалеку с ноутбуком и занимается своим черным делом — взламывает гаджеты, устанавливает на них вредоносное ПО, ворует информацию.
Что-то подобное произошло в начале апреля в городе Денвер, шт. Колорадо, где группа неизвестных «модифицировала» публичные зарядные станции и устанавливала вредоносное ПО на подключаемые к ним устройства. Подразделение ФБР в Денвере опубликовала предупреждение в Twitter, аналогичное по смыслу послание можно прочитать на сайтe Федеральной комиссии по коммуникация США (FCC).
Еще по теме
ФБР предупредило об опасности USB‑зарядок
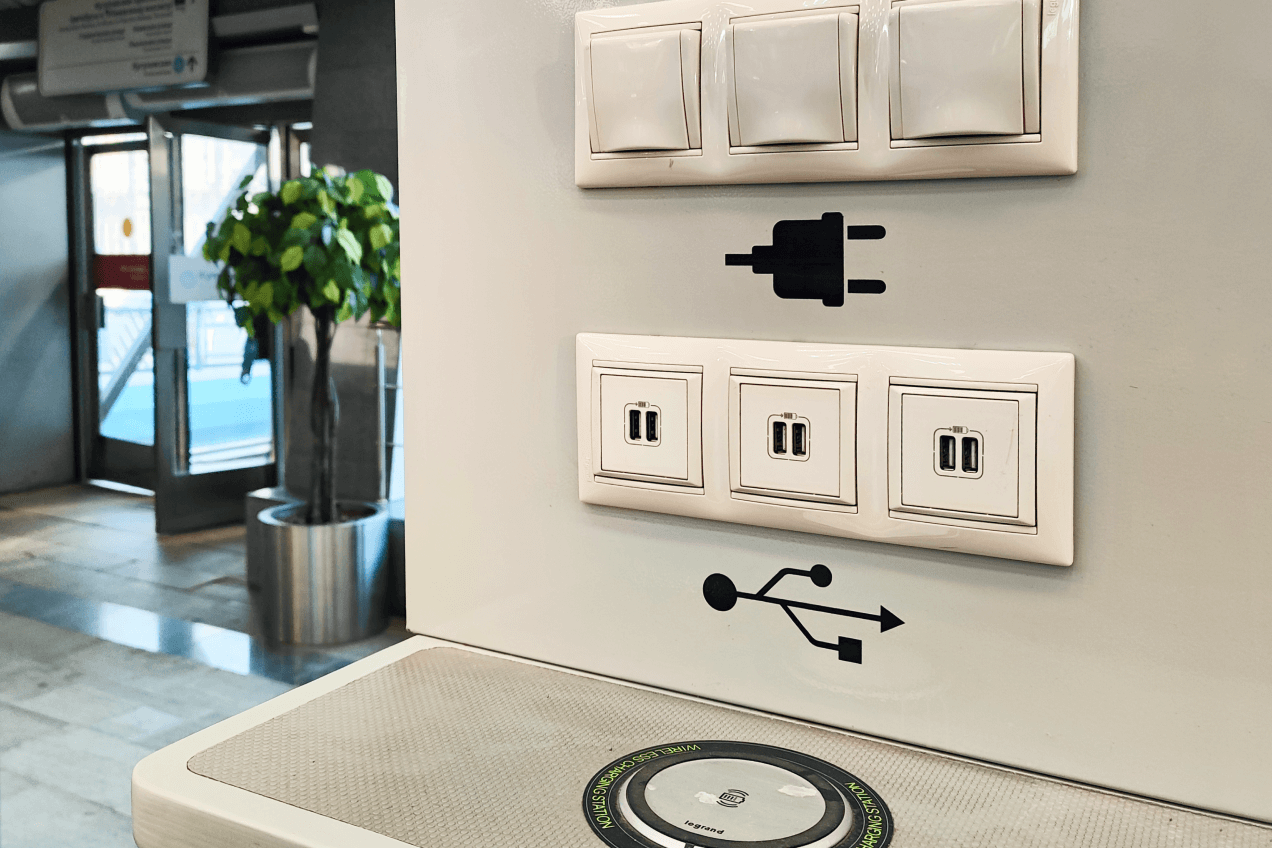
Но если даже забыть о взломе, может оказаться, что самый обычный разъем имеет механические повреждения, которые не бросаются в глаза. Вы вставляете его в свой гаджет и… попадаете на ремонт разъема питания — в лучшем случае. В худшем может оказаться повреждена основная плата устройства
А еще вы можете стать жертвой человека с комплексом Герострата, установившего в публичные зарядки USB-киллер — вредоносное устройство, которое при подключении выдает мощный электрический разряд и выжигает платы подключенной к порту электроники. Злоумышленник при этом будет со злорадством наблюдать за страданиями владельцев уничтоженных гаджетов через камеру или даже стоя неподалеку.
Как защититься
Как и с публичным Wi-Fi, самый надежный способ защиты здесь — не использовать общественные USB-зарядки. Вот что пишут по этому поводу ФБР и FCC:
1. Избегайте использования общественных зарядных станций USB. Вместо этого используйте свои зарядки и розетки переменного тока.
2. Во время путешествий берите с собой сетевые и автомобильные зарядные устройства, а также собственные кабели USB.
3. Приобретите внешний аккумулятор (пауэрбанк) и при необходимости используйте его, а не публичную зарядку.
4. Найдите и используйте для подключения к общественной зарядной станции charge-only-кабель, который благодаря особой распайке не позволяет отправлять и получать данные во время зарядки.
5. Если при подключении устройства к порту USB появляется запрос, предлагающий выбрать «Обмен данными» или «Только зарядка», всегда выбирайте «Только зарядка».
Бонус: небезопасные QR‑коды
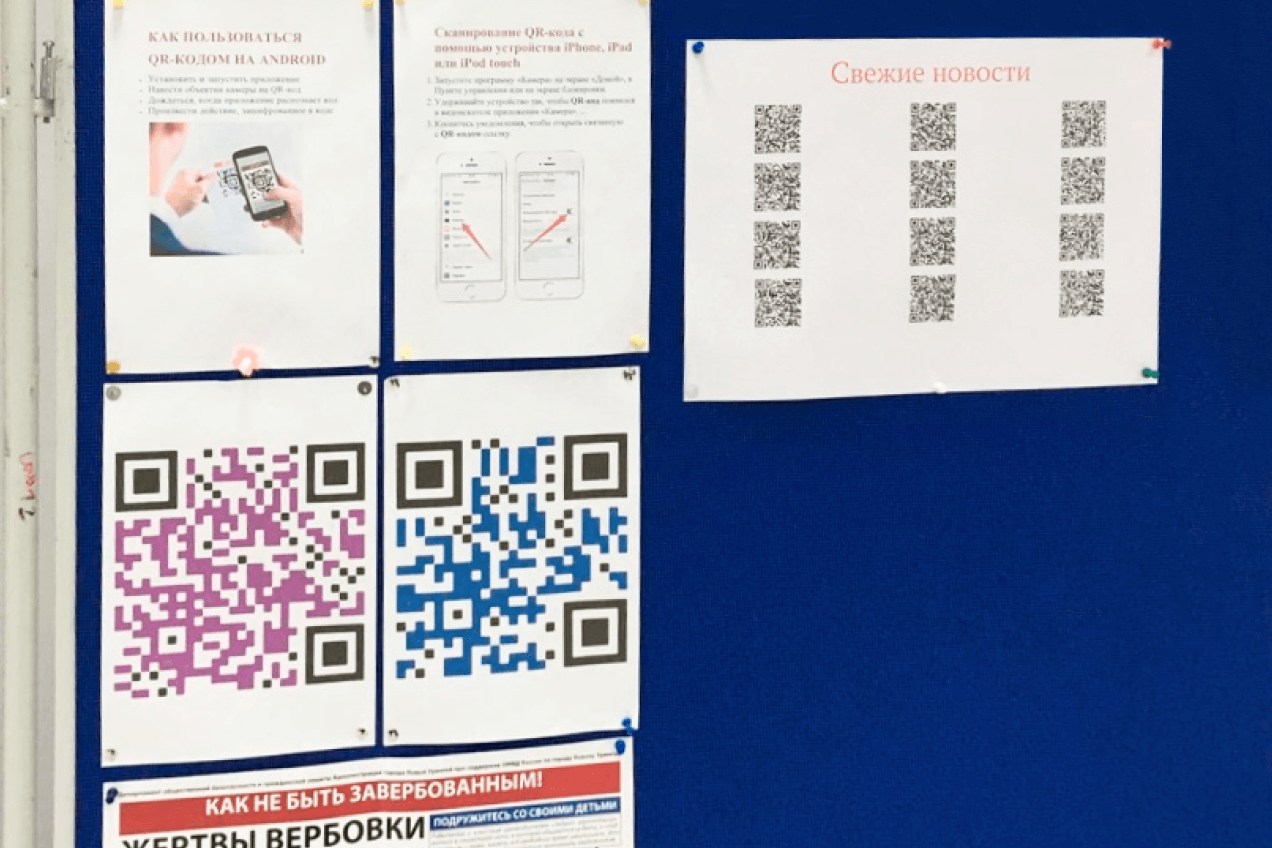
Сегодня QR-коды можно встретить практически везде. В некоторых случаях доходит до абсурда, как на этом фото
Мы привыкли к QR-кодам во время пандемических локдаунов, а после прекращения работы других популярных способов оплаты товаров и услуг с помощью смартфона они стали довольно удобным способом оплаты.
Кажется, что с QR просто в принципе не может быть никаких проблем, потому что по сути своей это просто ссылка на сайт. Но если присмотреться внимательнее, становится понятно, что и здесь есть опасности. Следите за руками.
Переход не туда
В публичных местах расклеиваются листовки с привлекательным предложением. Пусть, например, это будет раздача бесплатных мегабургеров первым 50 посетителям новой бургерной. Для получения подарка нужно зайти на сайт и зарегистрироваться, а чтобы было удобнее, представлен QR-код. Как вариант, вредоносный QR может быть аккуратно наклеен поверх оригинального на вполне «честных» афишах.
Голодные любители бургеров считывают QR-код смартфоном. При этом автоматически открывается браузер и происходит переход на сайт, адрес которого закодирован создателем кода.
На сайте размещен специальный JavaScript-код, который проверяет мобильный браузер на наличие известных уязвимостей, и если они обнаруживаются, на устройство загружается вредонос, который будет выполнять нужные преступнику действия — добавит его в ботнет, загрузит модули с дополнительными функциями, например, для перехвата СМС, незаметно включит микрофон устройства.
После этого ваш телефон будет использоваться в сервисах типа MyOnlineSim или ReceiveSMSOnline, которые позволяют зарегистрироваться в разнообразных онлайн-сервисах, требующих номер телефона. Троян перехватит СМС от сервиса и отправит «покупателю» виртуальной симки, а вы даже не узнаете об этом.
Куда приведет этот QR-код?
Подобным образом действовали неизвестные преступники, распространявшие среди китайских пользователей фишинговые QR-коды, отсканировав которые, пользователи якобы могли получить бесплатный доступ к играм. На самом деле с помощью этой уловки мошенники угоняли их аккаунты в QQ — китайской медиаплатформе, объединяющей мессенджер и соцсеть.
Потеря денег
Установка вредоноса на смартфон — крайне неприятная штука. Но еще хуже, если после безобидного перехода по ссылке в QR ваши деньги улетают в неизвестном направлении. Речь идет о QR-кодах для оплаты.
Давайте представим, что мы решили купить себе тур на Алтай на сайте агрегатора туристических маршрутов. Выбрав путешествие мечты, мы получили QR-код для оплаты.
Однако коварный хакер нашел уязвимость на сайте агрегатора и, используя ее, подменил оригинальный QR на свой. Предвкушая новые впечатления, вы отсканировали QR-код и попали в онлайн-банк. Проверили сумму, назначение платежа и с легкой душой перевели деньги… мошеннику.
Как защититься
QR-коды сами себя не отсканируют, поэтому главная рекомендация будет такая: не сканируйте сомнительные квадраты с точками и коды неизвестного происхождения. Особенно если вы нашли их в спаме или на уличных наклейках.
После сканирования QR-кода проверьте ссылку, которую показывает приложение-сканер. Если она кажется подозрительной, не открывайте ее. Ну, а если QR-сканер не умеет показывать отсканированную ссылку до перехода, подберите другое приложение.
После перехода по ссылке не торопитесь вводить свои данные вроде логина и пароля к онлайн-банку. И уж точно не торопитесь скачивать и устанавливать на свой гаджет новое приложение или игру.
Если отсканировали QR-код для оплаты, проверьте реквизиты ДО того, как нажмете кнопку «Оплатить».
Заключение, или Всё в ваших руках
Как ни банально это прозвучит, но личная безопасность, как и спасение утопающих, находится в их собственных руках. Никто не сможет защитить вас, если вы подключитесь к открытой вайфай-сети и будете вводить свои логины-пароли и данные банковских карт на подозрительных сайтах. Только вы сможете взять с собой зарядку и проверенный кабель, чтобы заряжать устройства от электрической розетки, через которую их точно не взломают. И конечно, именно вам придется проверить ссылку, на которую ведет QR-код, и не торопиться нажимать кнопку «Оплатить» без проверки реквизитов.
Понравилась статья?
Теги статьи
Похожие статьи
 Кибербезопасность
11 мин
28.03.2023
9 988
77
1
0
0
 Безопасность
11 мин
28.09.2022
2 882
25
1
0
0
Нам нравится, что вам нравится
Уверены, вы можете не хуже! Напишите статью и получите Бонусы.
Спасибо, что вам есть что сказать
Попробуйте расширить свою мысль и написать статью — и получите за это Бонусы.
Комментарии