


6 марта 2024
От Античности до Wi-Fi. История и применение криптографии
5
0
1
2 962
9 мин
От Античности до Wi-Fi. История и применение криптографии

Это только на первый взгляд кажется, что криптография и шифрование применяются исключительно шпионами и военными, как в фильмах. Как ни странно, сегодня шифрование прочно вошло в нашу повседневную жизнь. А сама по себе криптография настолько стара, что по возрасту соответствует самой ранней письменности. Мы расскажем про историю развития шифрования, а эксперты прокомментируют, для чего применяется криптография сегодня.
Древнейшие примеры шифрования
На самом деле скрывать информацию от посторонних требовалось во все времена и эпохи. На ранних стадиях существования письменность сама по себе являлась шифром, поскольку прочитать буквы могли лишь немногие грамотные люди. Однако с распространением письменности потребовались новые методы для сокрытия истинного смысла написанного. В Месопотамии были найдены таблички, автор которых умышленно пропускал буквы, менял имена на числа. А ведь речь идет о тысячелетиях до нашей эры!
Самым простым и очевидным способом шифрования тогда являлись так называемые моноалфавитные шифры, в которых одни буквы заменялись другими буквами или символами. Одним из древнейших примеров такого шифра считается древнеегипетский папирус, в котором перечислены монументы времен фараона Аменемхета II. Автор использовал видоизмененные иероглифы. Однако не совсем понятно: хотел ли он зашифровать написанное или просто «поиграл со шрифтами», пытаясь превзойти коллег в умении иероглифического письма.
Пример моноалфавитного шифрования встречается даже в Ветхом Завете, в книге пророка Иеремии (VI в. до н. э.). Этот метод предполагал замену i-й буквы алфавита буквой с номером n — i + 1, где n — число букв в алфавите. В результате первая буква алфавита заменялась последней, вторая — предпоследней
Источник изображения: Википедия
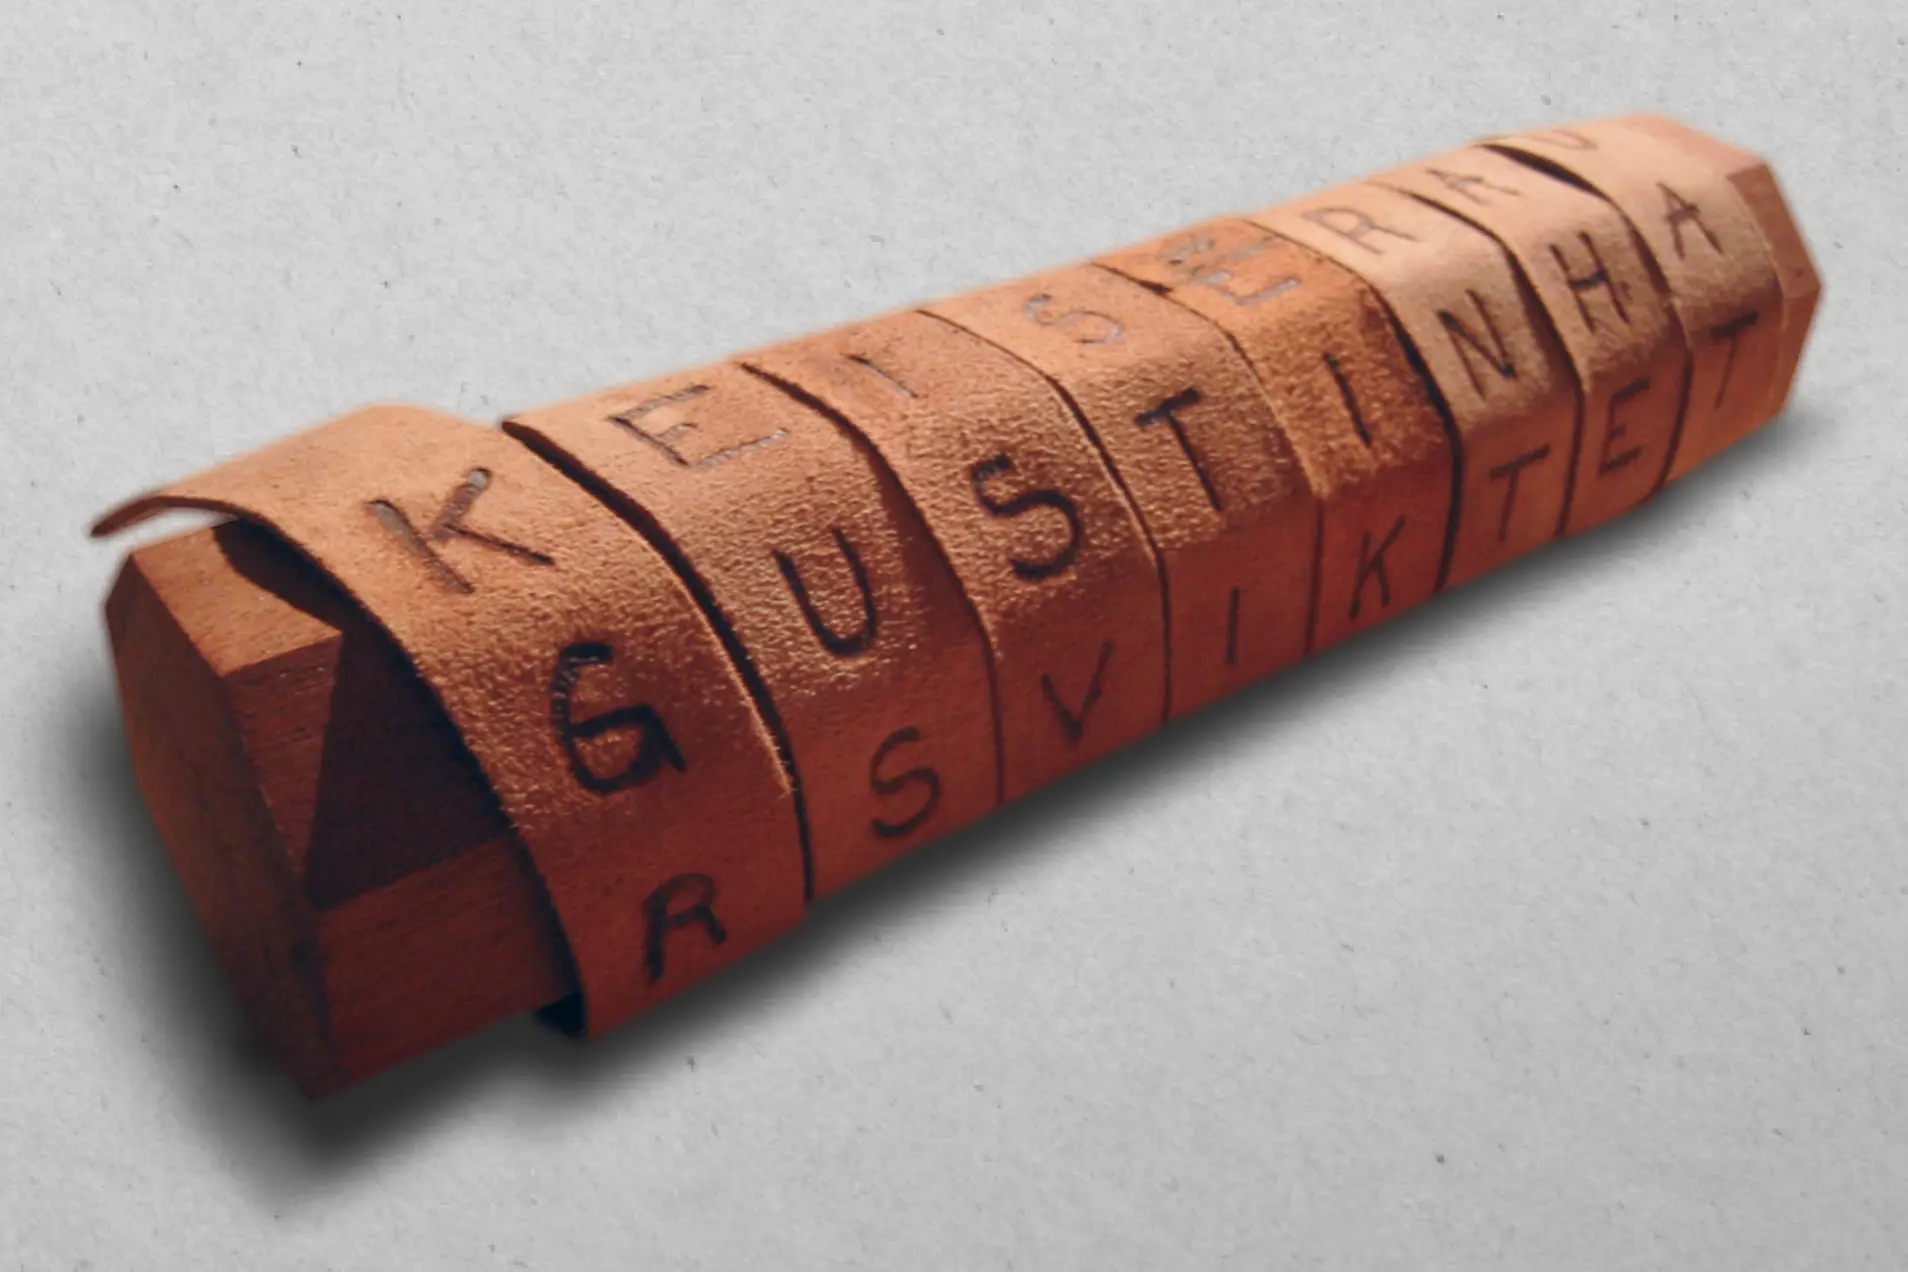
Древние греки пошли чуть дальше. Для шифрования военных донесений они применили физический ключ, получивший название «скитала». Это длинный жезл, на который наматывалась полоса пергамента. Текст писался по длине жезла. Если полосу размотать, текст распадался, но мог быть полностью восстановлен после того, как пергамент наматывался на жезл такой же толщины, — быстро и просто! Считается, что способ взлома этого шифра придумал Аристотель. Он наматывал пергамент на конусообразный жезл переменной толщины до тех пор, пока не начинали читаться куски текста.
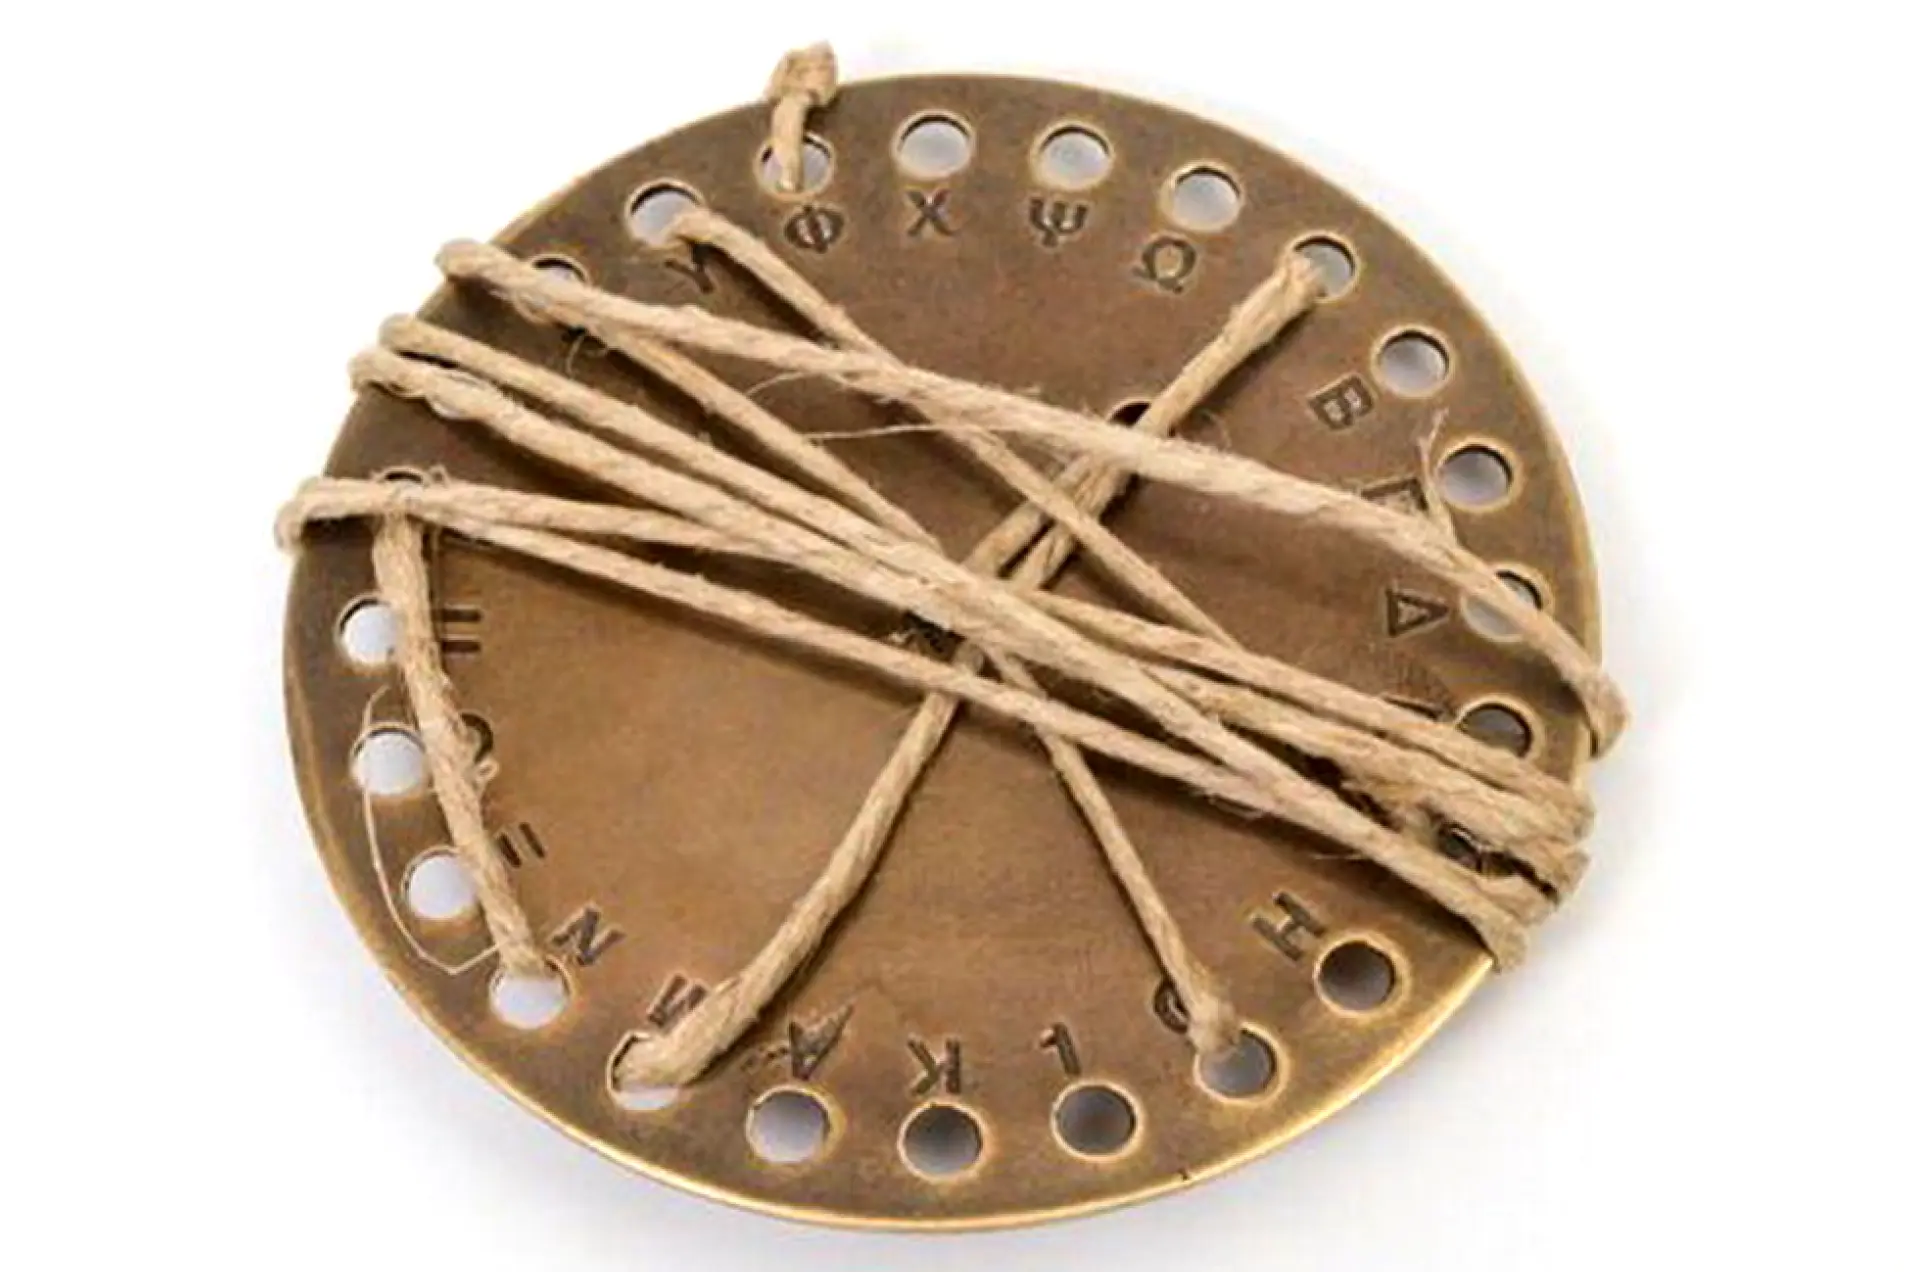
Скитала стала не единственным криптографическим инструментом, который изобрели в Древней Греции. Так, полководец Эней придумал и описал сразу два устройства, получивших его имя: диск Энея и линейку Энея. Диск был удивительно прост: по его периметру находились отверстия, обозначающие буквы, а через них была продета нить. Вытягиваешь нить, и по буквам читаешь зашифрованный текст. Нужно быстро уничтожить послание — просто выдергиваешь нить из диска.
Источник изображения: urfu.ru
Линейку Энея можно с полной уверенностью назвать настоящим криптографическим инструментом. Она имела прорези, каждая из которых соответствовала букве алфавита. В начальную прорезь вставлялась нить, которая затем продевалась через прорезь соответствующей буквы, на нити завязывался узелок. После этого нить возвращалась в начальную прорезь и аналогичным образом при помощи узелка шифровалась следующая буква. Зашифрованное послание представляло собой нить с узелками, а ключом к шифру служила линейка. Линейка с идентичными прорезями должна была быть и у отправителя, и у получателя.
Средние века
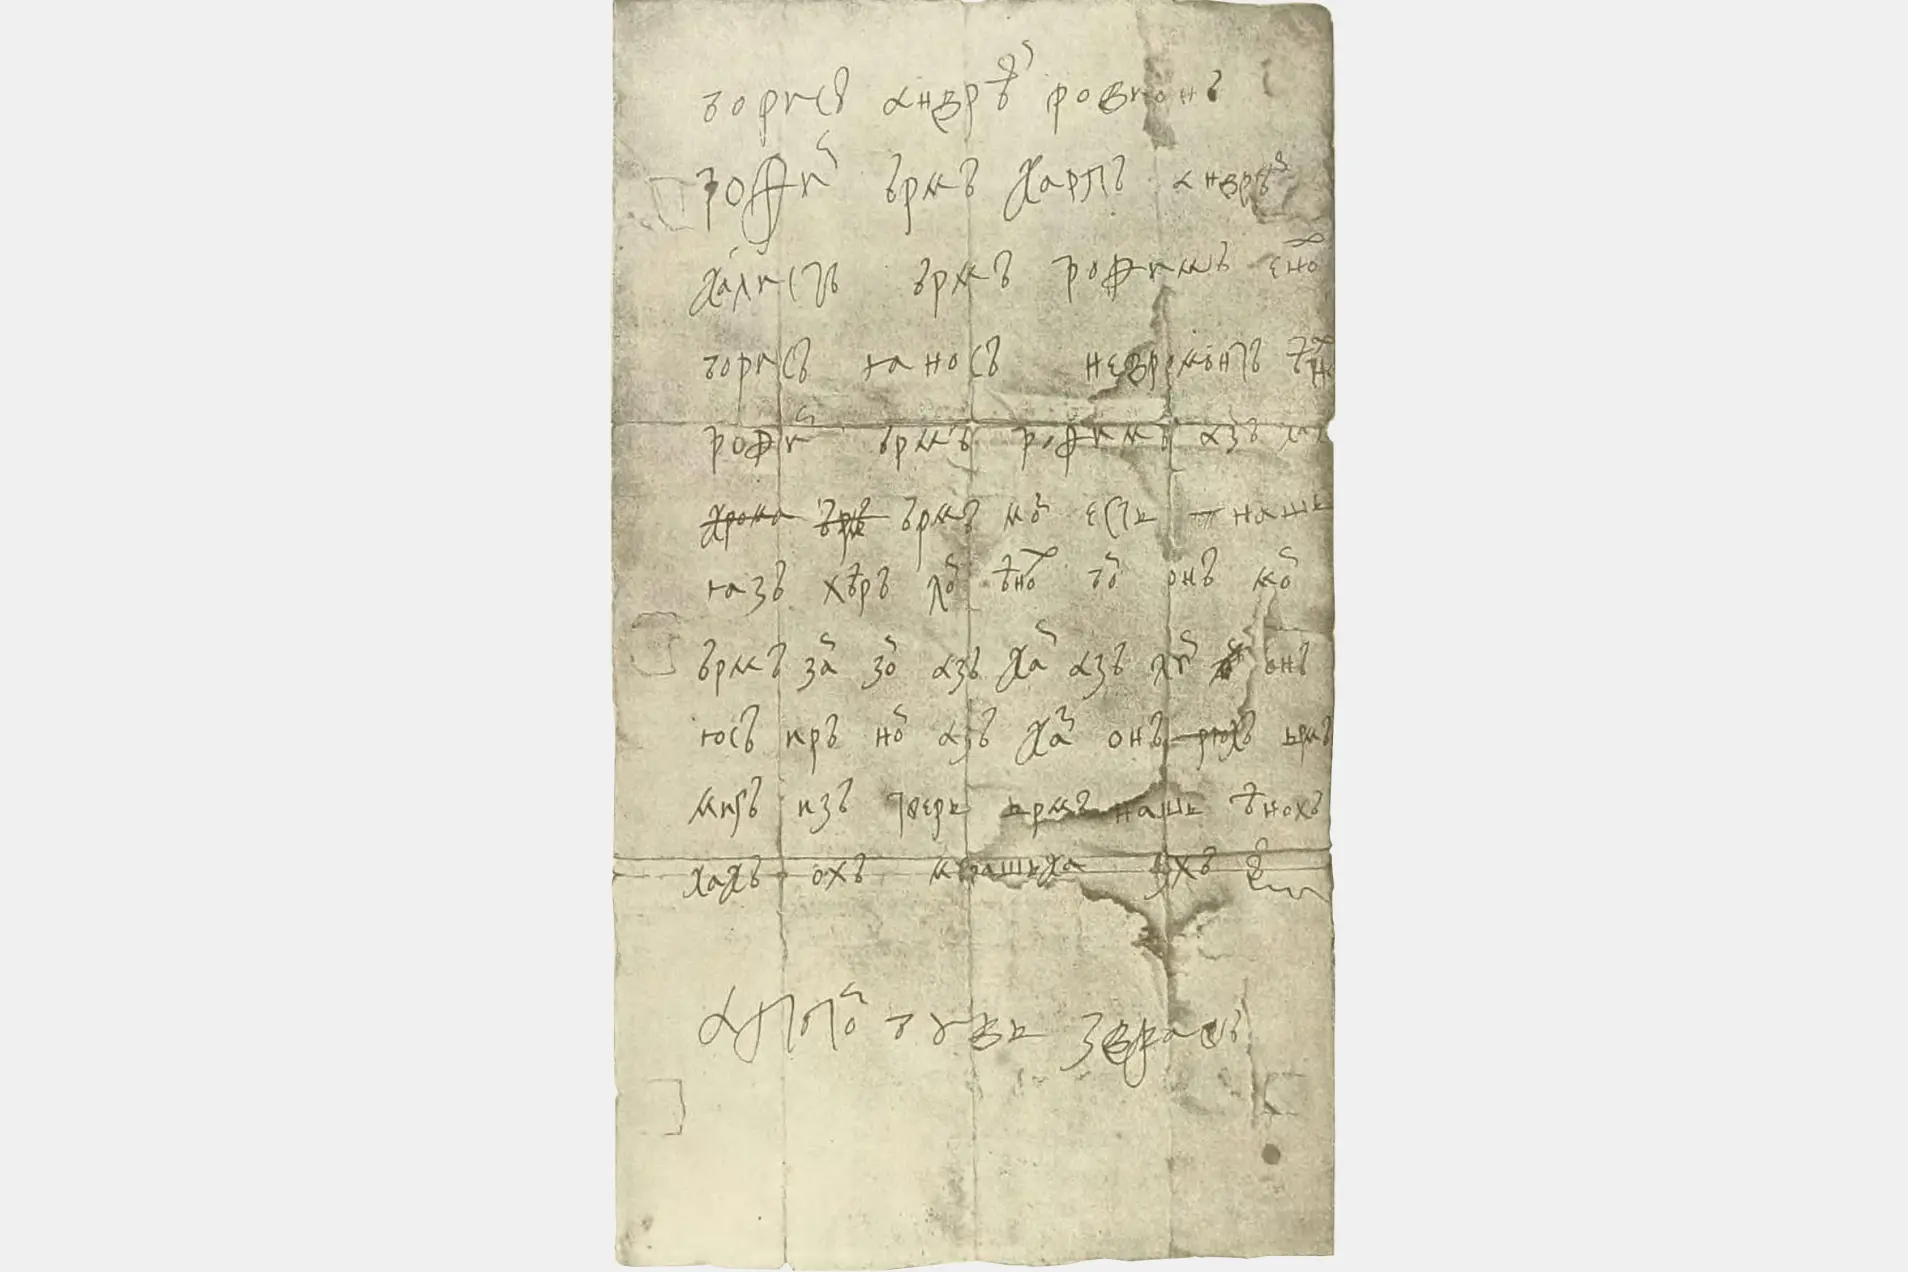
В качестве методов шифрования часто применялась подмена алфавита — написание текста буквами другого алфавита. Простой пример — транслитерация русского текста латиницей. Если не знаешь, как читаются те или иные буквы или их сочетания, сообщение не поймешь. Практиковались техники специальной записи алфавита, например «вязаные руны», когда отдельные элементы символов пересекаются. Чтобы читать такие записи, нужно иметь опыт. На Руси наиболее древние примеры тайнописи известны с XII века.
Письмо царя Алексея Михайловича, писанное тайнописью (тарабарщиной)
Источник изображения: Википедия
Однако вместе с шифрованием появился и криптоанализ — искусство взламывать шифр. В нем особенно преуспели арабские ученые. Например, Халиль аль-Фарахиди предложил использование стандартных фраз открытого текста для дешифрования. Он предположил, что первыми словами в письме на греческом языке византийскому императору будут «Во имя Аллаха», что позволило ему прочитать оставшуюся часть сообщения. Позже он написал книгу с описанием этого метода — «Китаб аль-Муамма» («Книга тайного языка»).
В IX веке в книге Ал-Кинди «Манускрипт о дешифровке криптографических сообщений» появляется первое описание частотного криптоанализа — расшифровки на основе предположения, что каждая буква используется в тексте с определенной частотой.
Даже слова «алгоритм» и «шифр» пришли к нам от арабских ученых! Кстати, в арабских книгах X века также упоминается способ шифрования записей о налогах. То есть шифрование уже применялось в повседневной гражданской жизни.
Эпоха Возрождения
Если в древности или даже в Средние века методы шифрования походили скорее на олимпиадные задачки для старшеклассников, то в эпоху Возрождения начинают появляться действительно сложные алгоритмы. Так, Леон Баттист Альберти предложил использовать вместо единственного алфавита шифрования два и более, а правило переключения между ними применять в качестве ключа. Им же был предложен шифровальный диск, состоящий из двух подвижных друг относительно друга дисков с буквами. На каждом — свой алфавит. Каждому символу одного алфавита соответствует символ другого. Все просто — до тех пор, пока не сдвинуть один диск относительно другого. Шифр можно прочесть, только зная закономерность таких сдвигов.
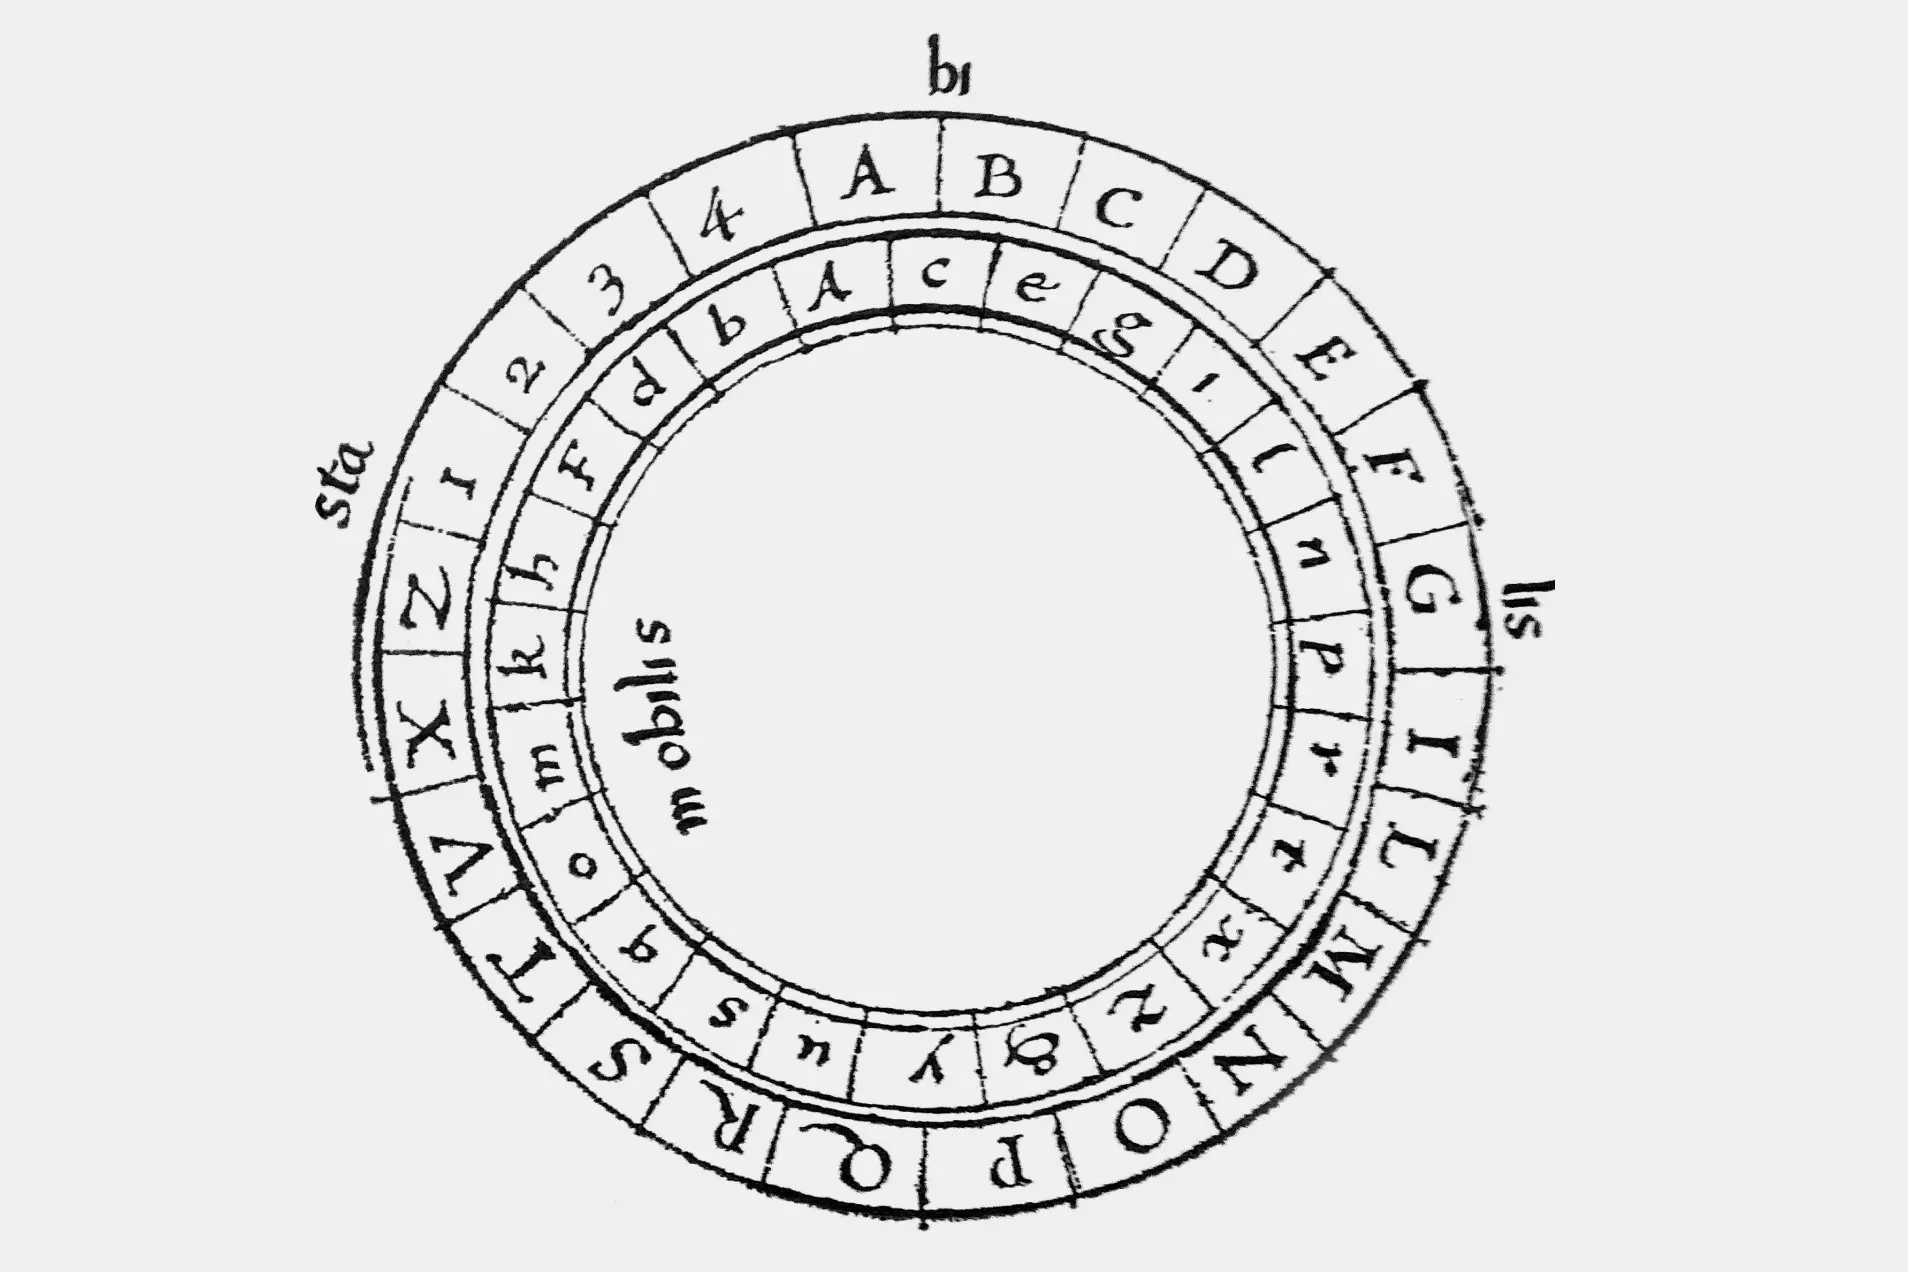
Источник изображения: rostec.ru
В XVI веке Блез де Виженер разработал стойкий шифр из 26 алфавитов, порядок использования которых определялся паролем. Одним из вариантов пароля стало использование букв открытого текста для выбора ключа каждой буквы исходника. При определенных условиях шифр Виженера становился недоступным для взлома, что математически было доказано уже в XX веке. Кстати, тогда же было предложено использовать результат шифрования для выбора следующего ключа. Эта методика будет использована для шифра DES в 1970-х годах! Но об этом позже.
Если вам кажется, что древние шифры сегодня можно легко взломать, то вот простые примеры. Архивы Людовика XIV расшифровали лишь в XX веке. Они продержались 200 лет! А Рукопись Войнича — книга неизвестного автора на неизвестном языке — не расшифрована до сих пор, хотя над ней сегодня может поработать любой криптоаналитик.
Например, для военного времени достаточно, если сообщение с приказом армейскому подразделению не будет расшифровано противником хотя бы до момента исполнения получателем приказа, а для дипломатической почты шифр должен обеспечивать сохранность на десятки лет.
Новое время — новые требования
Можно сказать, что точку в «старых» шифрах поставил XIX век. Методики их дешифровки были хорошо изучены и описаны. Пример тому — расшифровка египетских иероглифов Жаном-Франсуа Шампольоном. Многие из «старых» шифров перестали работать в эпоху телеграфа. Крупные военные конфликты заставляли правительства тратить значительные ресурсы на разработку новых методов и криптографических инструментов.
С 1920-х годов в разных странах появляются электромеханические шифровальные машины, автоматизирующие процесс шифрования. Ко Второй мировой войне такие шифраторы становятся компактными и переносными, а их коды на тот момент — нераскрываемыми. Нацисты использовали «Энигму», американцы — M-209.
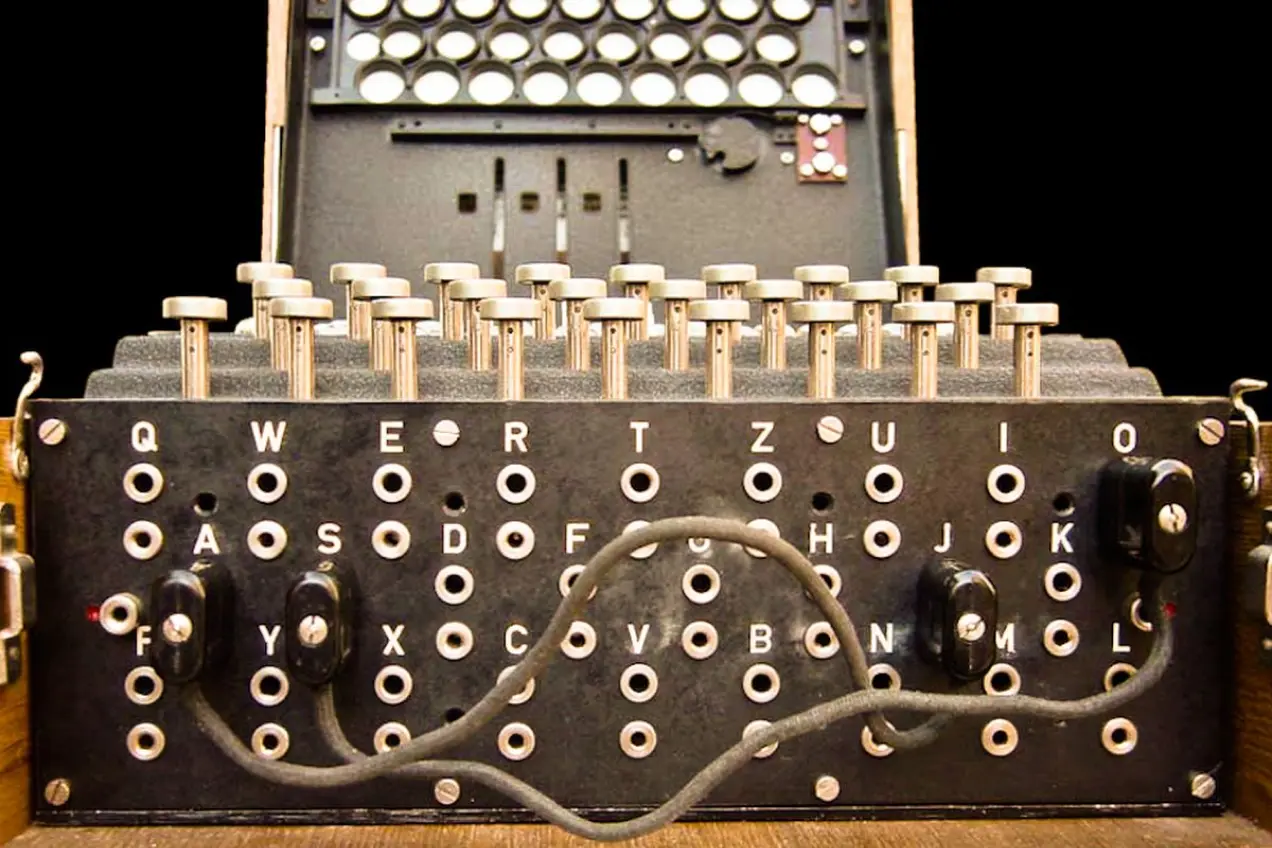
Коммутационная панель в передней части машины
Источник изображения: Википедия
«Энигма» могла выдать 15 квадриллионов комбинаций. Впрочем, код «Энигмы» все же был расшифрован. Первые результаты получили в польском Бюро шифров в 1932 году. После этого немцы усложнили конструкцию шифровальной машины. В 1941 году «Энигма» вместе с кодами и радиограммами попала в руки союзников. Это позволило создать дешифраторы под названием «Бомба». После смены кодов немцами их вновь удавалось взломать. Такая ситуация складывалась вплоть до февраля 1942 года, когда на немецком флоте появилась новая четырехроторная «Энигма» — в старой было только три ротора. Код новой «Энигмы» был расшифрован только к октябрю того же года, да и то после захвата шифровальной машины.
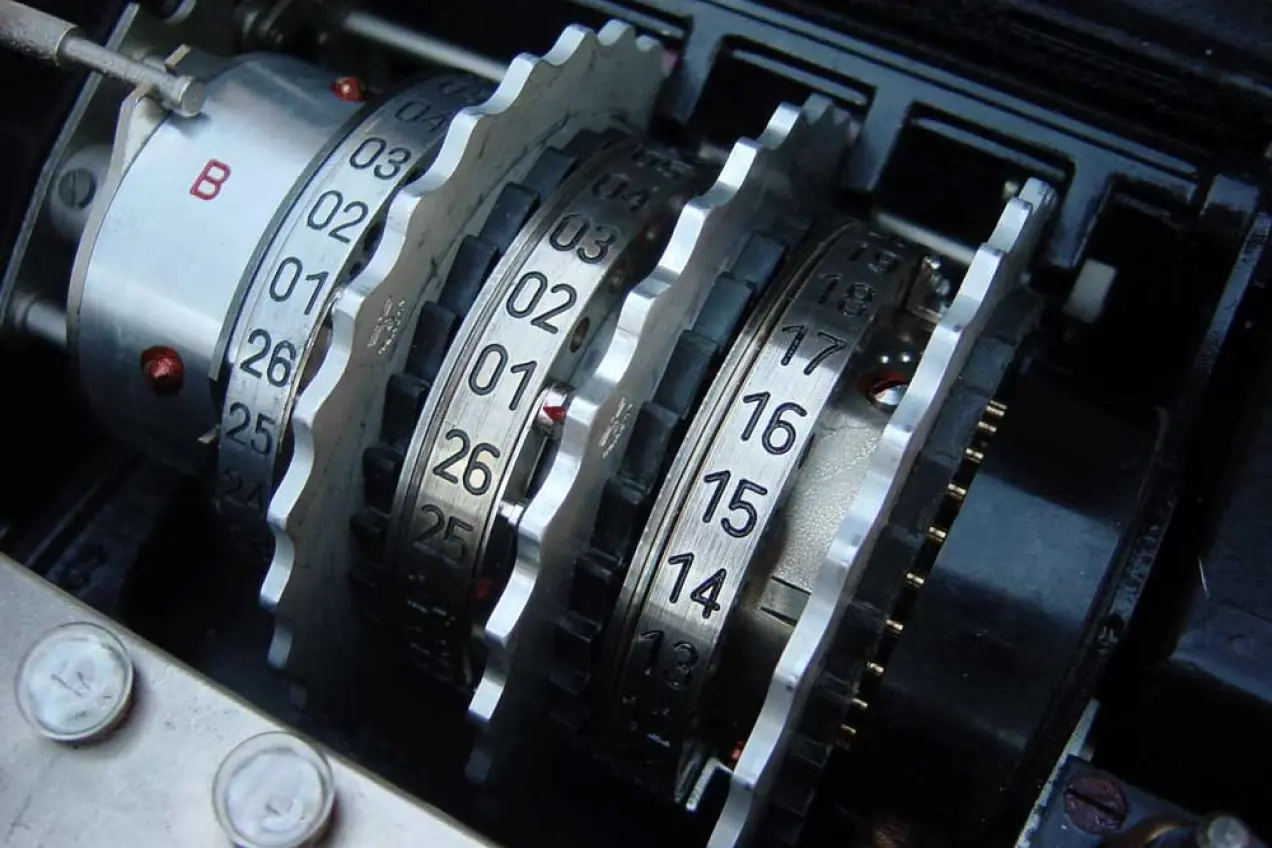
Роторы «Энигмы» в собранном состоянии
Источник изображения: Википедия
Высшее германское командование использовало другой метод шифрования и устройство Lorenz SZ 40. При правильном использовании устройство гарантировало абсолютную криптостойкость, что было доказано позже в работах Шеннона. Взлом Lorenz SZ 40 нельзя было осуществить вручную, для этого была использована одна из первых программируемых вычислительных машин Colossus. Она состояла из 1600 электронных ламп и позволяла сократить время, требуемое на взлом сообщений, с шести недель до нескольких часов.
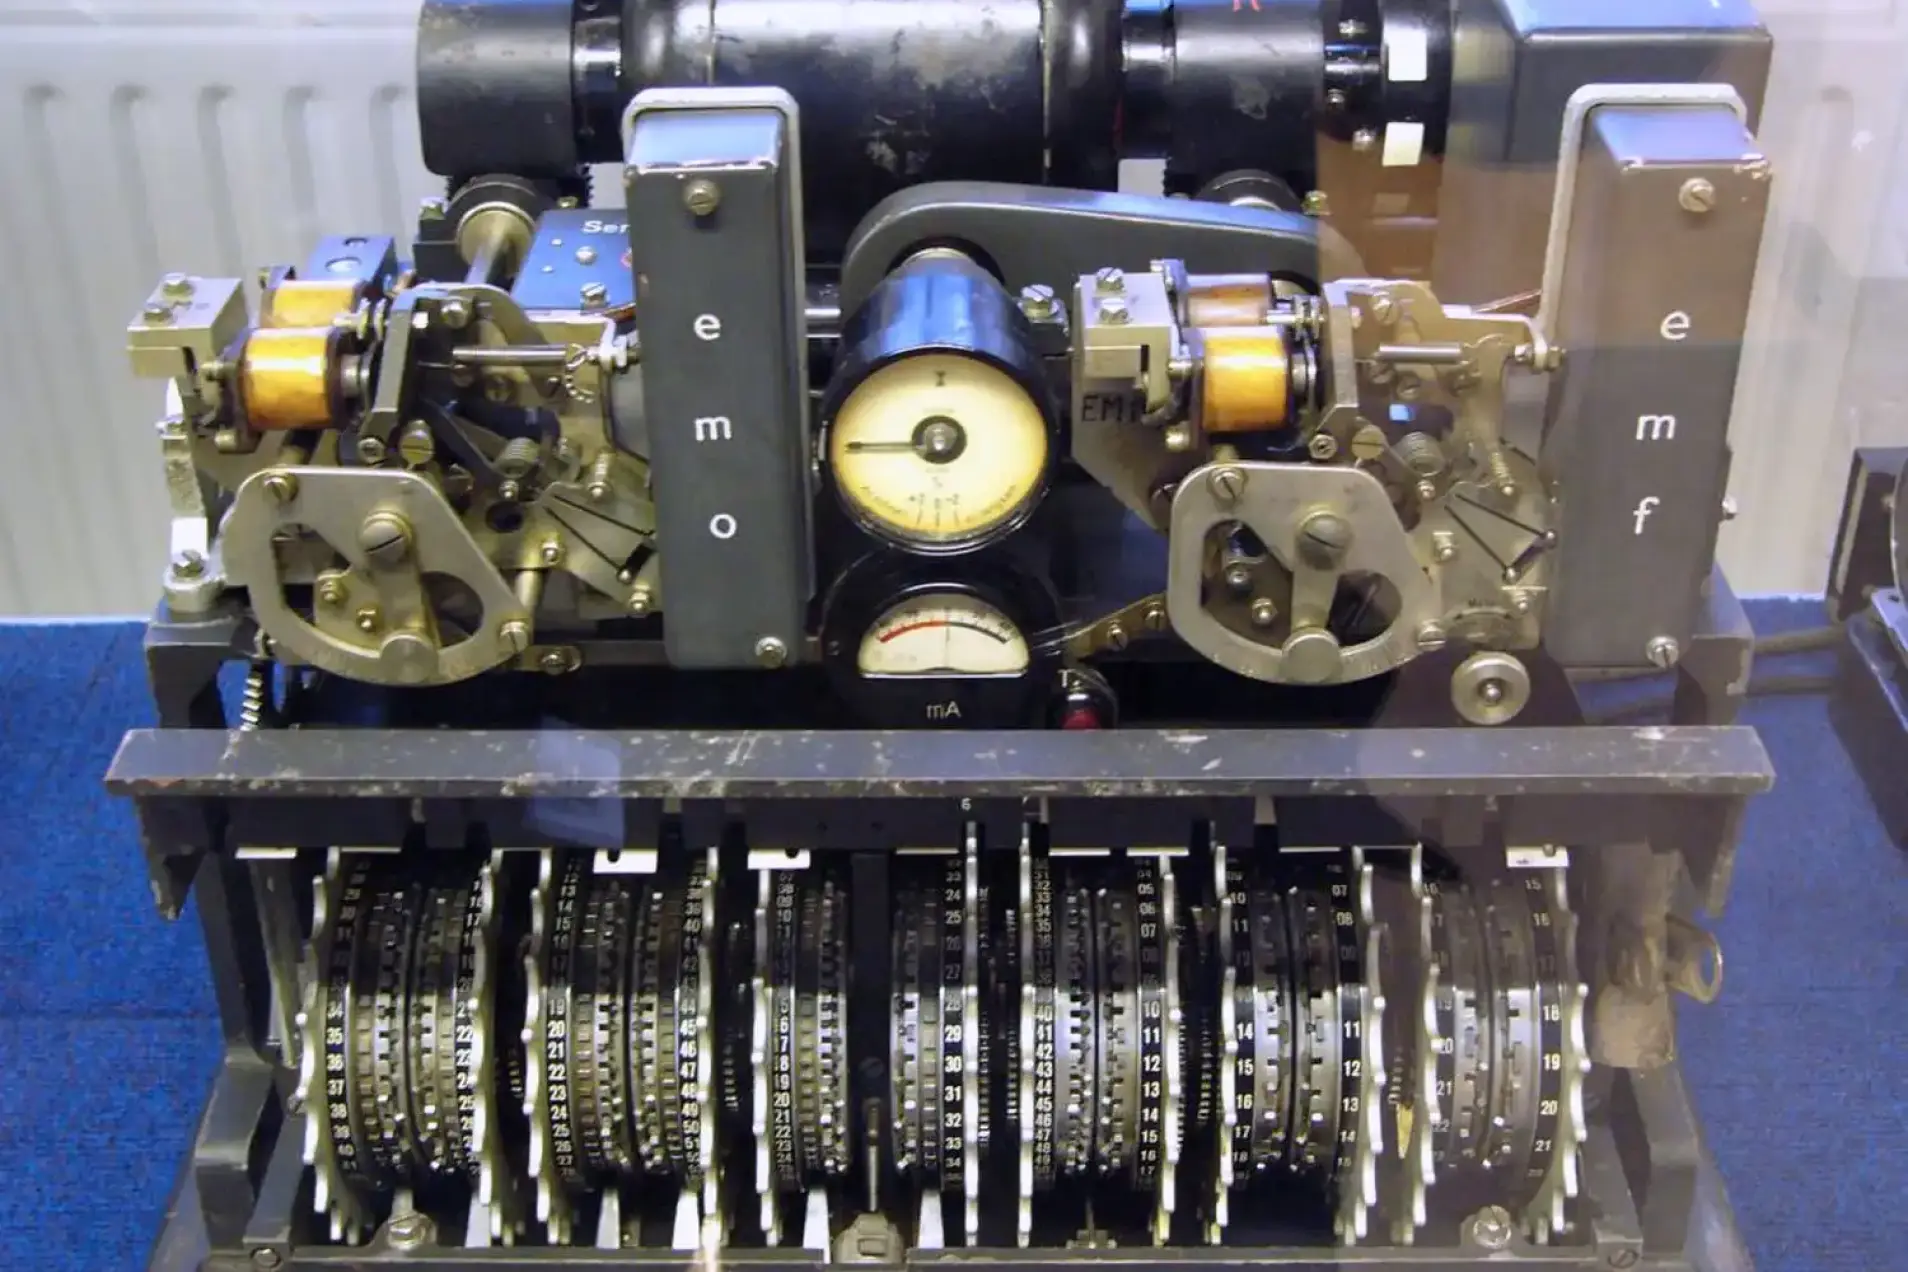
Lorenz SZ 42
Источник изображения: Википедия
Примечательно, что о советских шифровальных машинах известно мало. Информация даже о таких старых устройствах, как «Фиалка» (разработана вскоре после войны), была засекречена вплоть до XXI века.
Математическая криптография
Важной вехой в развитии шифрования становится труд Клода Шеннона «Теория связи в секретных системах». В нем впервые был показан подход к криптографии как к математической науке. С этого момента сложность шифров растет в геометрической прогрессии. Ручные и полумеханические методы шифрования после войны ушли в прошлое, а развитие вычислительной техники позволяло использовать все более и более сложные алгоритмы. Примечательно, что большинство научных работ и данных в этой области было засекречено.
И, тем не менее, в 1967 году выходит книга Дэвида Кана «Взломщики кодов». Возможна, она и не содержала сверхновых знаний, но рассказывала об удачных случаях криптоанализа, а также систематизировала имеющуюся информацию по данной теме. Она вызвала живой интерес и познакомила с криптографией десятки тысяч людей.
Шифрование перестает быть чисто военной наукой, оно все шире применяется в совершенно гражданских задачах. В США появляется первый в мире открытый государственный стандарт шифрования данных — DES. Впрочем, и в этом, и во многих других случаях в стандарте были предусмотрены «дыры», делающие его уязвимым. Например, по решению АНБ США при принятии стандарта DES его длина ключа была уменьшена со 112 до 56 бит. Власти всегда хотели иметь доступ к тайнам.
Параллельно создается первая криптосистема с открытым ключом — алгоритм RSA. В 1991 году разрабатывается пакет PGP с открытым исходным кодом для шифрования электронной почты. Все развивается примерно как снежный ком. И сегодня даже простые повседневные задачи без криптографии уже невозможны.
Как шифрование применяется сегодня
О применении шифрования в современных технологиях нам рассказали гендиректор ООО «Инит» Сергей Семенов, советник по экономике и социологии РАЕН Антон Баланов и разработчик Anwork Иван Король.
- Браузеры и HTTPS: когда вы посещаете защищенные сайты, адрес которых начинается с https, ваше соединение с сервером шифруется с помощью протокола SSL/TLS. Это обеспечивает защиту вашей личной информации, такой, как пароли и данные банковской карты.
- Облачное хранилище данных: если вы загружаете фотографии, документы или другие файлы в облачное хранилище, все эти данные тоже шифруются, чтобы гарантировать их конфиденциальность и безопасность. Простые пользователи могут не задумываться о том, что их файлы защищены шифрованием при хранении в облаке.
- Мессенджеры: когда вы отправляете сообщения через приложения для общения, они автоматически шифруются, чтобы никто, кроме вас и адресата, не смог прочитать их. Таким образом, шифрование обеспечивает конфиденциальность ваших переписок и защищает их от злоумышленников. Шифрование используется для защиты персональных сообщений, электронной почты, телефонных разговоров и интернет-соединений от прослушивания и доступа третьих лиц.
- Wi-Fi соединение: при подключении к общественной Wi-Fi сети в кафе или аэропорту ваш трафик шифруется, чтобы защитить личные данные от кибератак и хакеров. Благодаря шифрованию интернет-подключение к общедоступным сетям остается безопасным для пользователя и конфиденциальным.
- Банковские транзакции: когда вы совершаете покупку в интернет-магазине или переводите деньги на свой банковский счет, вы используете шифрование для защиты своих финансовых данных. Банки используют сложные алгоритмы шифрования, чтобы гарантировать, что только вы и ваш банк можете получить доступ к этой информации. Это позволяет предотвратить кражу личных данных и финансовых средств.
- Защита паролей: когда вы создаете пароль для своего аккаунта на сайте или в приложении, вы используете шифрование для защиты своих данных. Многие сайты используют хеширование, чтобы преобразовать ваш пароль в нечитаемый вид. Это делает невозможным для злоумышленников узнать ваш пароль, даже если они получат доступ к базе данных.
Понравилась статья?
Теги статьи
Похожие статьи
 Кибербезопасность
15 мин
26.06.2023
3 287
49
0
0
0
 История
11 мин
15.08.2023
5 288
15
0
0
0
 История
8 мин
14.07.2023
4 010
21
1
0
0
Нам нравится, что вам нравится
Уверены, вы можете не хуже! Напишите статью и получите Бонусы.
Спасибо, что вам есть что сказать
Попробуйте расширить свою мысль и написать статью — и получите за это Бонусы.
Комментарии